NIS2 für Lieferanten · Österreich
Ihr Kunde schickt einen NIS2-Sicherheitsfragebogen? So beantworten Sie ihn ehrlich und vollständig.
Für österreichische KMU, die an Unternehmen liefern, die unter das NISG 2026 fallen: Wartung, Software, IT-Betreuung, Hosting, Technik, Logistik. Die Gratis-Checkliste hilft beim Einordnen, beim Sammeln der Unterlagen und beim Prüfen neuer Vertragsklauseln.
Gratis-Checkliste holen Kit vormerken
Grundlage: NISG 2026, FAQ der Cybersicherheitsbehörde, WKO. Keine Rechtsberatung. Stand Oktober 2026.
Worum geht es?
Seit 1. Oktober 2026 gilt in Österreich das NISG 2026. Es verpflichtet „wesentliche“ und „wichtige“ Einrichtungen, unter anderem die Sicherheit ihrer Lieferkette zu berücksichtigen (§ 32 Abs. 4 lit. d NISG 2026). Die Einrichtungen müssen sich bis 31.12.2026 registrieren und bis 1.10.2027 eine Selbstdeklaration über ihre Maßnahmen abgeben. Laut WKO sind dadurch viel mehr Unternehmen als Lieferanten indirekt betroffen: Der Kunde legt vertraglich fest, welche Sicherheitsvorgaben Sie erfüllen sollen, und verlangt Nachweise.
Ehrlich gesagt
- Keine Panik: Als Lieferant ohne eigene NIS-Pflicht drohen Ihnen aus dem Gesetz keine Strafen. Es geht um die Geschäftsbeziehung zu Ihrem Kunden.
- Kein Zertifikat zu kaufen: Ein allgemeines „NIS2-Zertifikat“ gibt es laut Cybersicherheitsbehörde nicht. Misstrauen Sie Angeboten, die das versprechen.
- Vieles ist Grundhygiene: Die meisten Fragen betreffen Basics wie Mehr-Faktor-Anmeldung, Updates, Backups und einen Notfallplan, die auch Ihnen selbst nützen.
Gratis
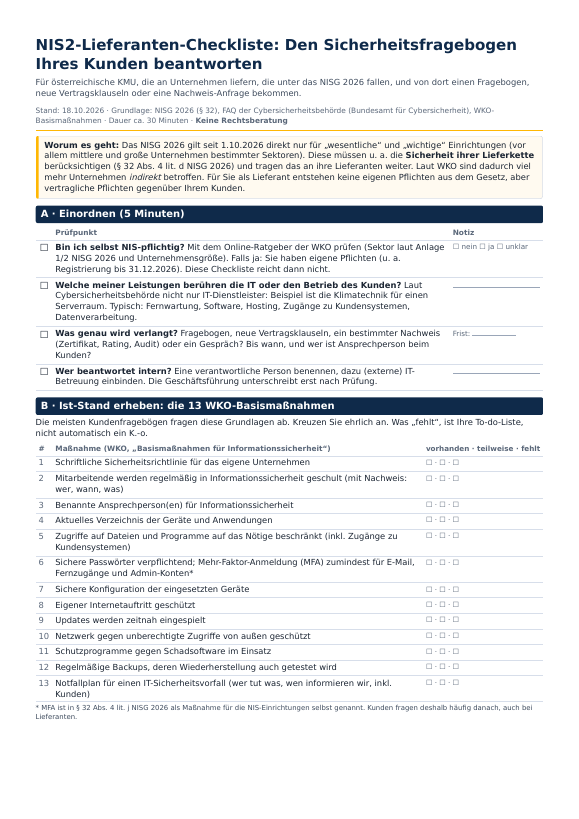
NIS2-Lieferanten-Checkliste: den Fragebogen Ihres Kunden beantworten
2 Seiten, ca. 30 Minuten, auf Basis offizieller österreichischer Quellen.
- Einordnen: Bin ich selbst betroffen? Was genau will der Kunde?
- Ist-Stand anhand der 13 WKO-Basismaßnahmen
- 8 typische Vertragsklauseln laut Cybersicherheitsbehörde prüfen
- Ehrlich und belegbar antworten, Lücken priorisieren
Sie erhalten die Checkliste sofort auf der nächsten Seite.
Was ins NIS2-Lieferanten-Kit kommen soll
Antwortvorlagen für Kundenfragebögen
Formulierungsbausteine für typische Fragen, mit „vorhanden / teilweise / geplant bis“.
Basis + PlusKurz-Richtlinien (Word)
Rund 10 kompakte Vorlagen, z. B. Sicherheitsrichtlinie, Zugriffe und MFA, Updates, Backup, Notfallplan, Vorfallmeldung an Kunden.
Basis + PlusVertragsklausel-Prüfliste
Die 8 typischen Punkte mit Fragen, die Sie vor dem Unterschreiben klären sollten.
Basis + PlusNachweisordner
Struktur und Vorlagen, um Antworten und Belege abzulegen und jährlich zu aktualisieren.
Basis + PlusMitarbeitenden-Kurzschulung
Folien mit Sprechernotizen (Phishing, Passwörter und MFA, Vorfälle melden) und Teilnahmenachweis.
nur PlusNotfall-Übung (Tabletop)
Ein durchgespieltes Szenario für 45 Minuten, inkl. Meldung an den Kunden.
nur PlusGeplanter Umfang. Das Kit ist noch nicht fertig; Inhalte können sich bis zum Start ändern.
Geplante Preise – jetzt unverbindlich vormerken
Noch nicht erhältlich. Mit „Vormerken“ zeigen Sie Interesse. Wir informieren Sie per E-Mail, sobald das Kit erhältlich ist. Es wird nichts verkauft, keine Zahlung erhoben, keine Verpflichtung.
Basis
149 €
- Antwortvorlagen für Fragebögen
- ca. 10 Kurz-Richtlinien
- Vertragsklausel-Prüfliste, Nachweisordner
- 1 Unternehmen · 12 Monate Updates
Empfehlung
Plus
249 €
- Alles aus Basis
- Mitarbeitenden-Kurzschulung (Folien) + Teilnahmenachweis
- Notfall-Übung mit Ablauf und Protokoll
- 1 Unternehmen · 12 Monate Updates
Geplante Einmalpreise. Ob Umsatzsteuer hinzukommt, legen wir vor dem Verkaufsstart fest und weisen es dann klar aus. Warum dieser Preis? Vollständige NIS2-Dokumentationspakete für die betroffenen Einrichtungen selbst kosten z. B. 990 € bzw. 1.490 € (Compliance-Kit, 72 Dokumente); ein Online-Kurs für Leitungsorgane kostet z. B. 149 € pro Person (xcon); das Cyber-Trust-Austria-Label (Standard) kostet 950 € im ersten Jahr. Lieferanten brauchen meist nur einen Teil davon: Antworten, Grundregeln und Belege. Stand der Preise: 18.10.2026, laut Anbieter-Websites.
Passt gut, wenn Sie …
- ein KMU (ca. 5 bis 100 Mitarbeitende) in Österreich sind,
- an Unternehmen in Bereichen wie Energie, Gesundheit, Verkehr, Wasser, Lebensmittel, Industrie, Digitale Infrastruktur oder an öffentliche Stellen liefern,
- einen Fragebogen, neue Klauseln oder eine Nachweis-Anfrage bekommen haben oder erwarten.
Passt weniger, wenn Sie …
- selbst eine wesentliche oder wichtige Einrichtung sind (dann brauchen Sie ein umfassendes Paket und ggf. Beratung),
- ein ISO-27001-Zertifikat oder Audit anstreben,
- einen Penetrationstest oder technische Umsetzung suchen.
Häufige Fragen
Bin ich als Lieferant selbst vom NISG 2026 betroffen?
Direkt nur, wenn Ihr Unternehmen selbst eine „wesentliche“ oder „wichtige“ Einrichtung ist (bestimmte Sektoren, meist mittlere und große Unternehmen). Das prüfen Sie z. B. mit dem Online-Ratgeber der WKO. Sonst sind Sie indirekt betroffen: Ihr Kunde muss die Sicherheit seiner Lieferkette berücksichtigen und vereinbart dafür Vorgaben und Nachweise mit Ihnen.
Gibt es ein „NIS2-Zertifikat“, das ich vorlegen kann?
Nein. Laut Cybersicherheitsbehörde gibt es kein allgemeines Zertifikat zum Nachweis der NISG-2026-Anforderungen. Nachweise können laut WKO z. B. Zertifizierungen (ISO/IEC 27001), Ratings (KSÖ Cyber Risk Rating), Labels (Cyber Trust Austria) oder individuelle Nachweise sein. Was ausreicht, entscheidet Ihr Kunde nach seiner Risikobewertung.
Reicht ein allgemeiner Hinweis in unseren AGB?
Für Ihren Kunden in der Regel nicht: Die Cybersicherheitsbehörde schreibt, dass ein pauschaler Hinweis auf das NISG 2026 in AGB oder Einkaufsbedingungen nicht genügt. Rechnen Sie mit konkreten, überprüfbaren Vertragspflichten, z. B. zur Meldung von Sicherheitsvorfällen.
Was droht, wenn ich den Fragebogen nicht beantworte?
Aus dem NISG 2026 selbst drohen Ihnen als nicht betroffenem Lieferanten keine Strafen. Das Risiko ist geschäftlich: Ihr Kunde kann Sie nach seiner Risikobewertung strenger einstufen, Nachbesserungen verlangen oder sich anders entscheiden. Wie streng Kunden das handhaben, ist unterschiedlich.
Ersetzt die Checkliste eine Beratung?
Nein. Sie hilft, den Fragebogen strukturiert und ehrlich zu beantworten und Lücken zu erkennen. Sie ist keine Rechts- oder IT-Sicherheitsberatung und garantiert nicht, dass Ihr Kunde die Antworten akzeptiert.
Kann ich das Kit schon kaufen?
Noch nicht. Das NIS2-Lieferanten-Kit ist in Vorbereitung. Mit „Vormerken“ zeigen Sie unverbindlich Interesse; es wird nichts verkauft und keine Zahlung erhoben.
Quellen
- NISG 2026, § 32 (RIS)
- Cybersicherheitsbehörde – FAQ Lieferkette
- Cybersicherheitsbehörde – FAQ Registrierung
- WKO – Die Sicherheit der Lieferkette im NISG 2026
- WKO – Basismaßnahmen für Informationssicherheit (mit Mustervorlagen)
- WKO – NISG 2026 Überblick und Fristen
- Preisvergleich: Compliance-Kit NIS2, xcon, Cyber Trust Austria
Rechtlicher Hinweis: keine Rechtsberatung
Checkliste und geplantes Kit dienen der Orientierung. Sie sind keine Rechtsberatung und keine IT-Sicherheitsberatung und ersetzen keine Prüfung durch Fachleute. Ob Ihr Kunde Ihre Antworten und Nachweise akzeptiert, entscheidet er nach seiner Risikobewertung. Alle Inhalte wurden sorgfältig recherchiert (Stand 18.10.2026), wir übernehmen jedoch keine Gewähr für Vollständigkeit, Richtigkeit und Aktualität.